Bilinmeyen Tehditlere Karşı “Beyaz Liste” Güvenlik Yaklaşımı
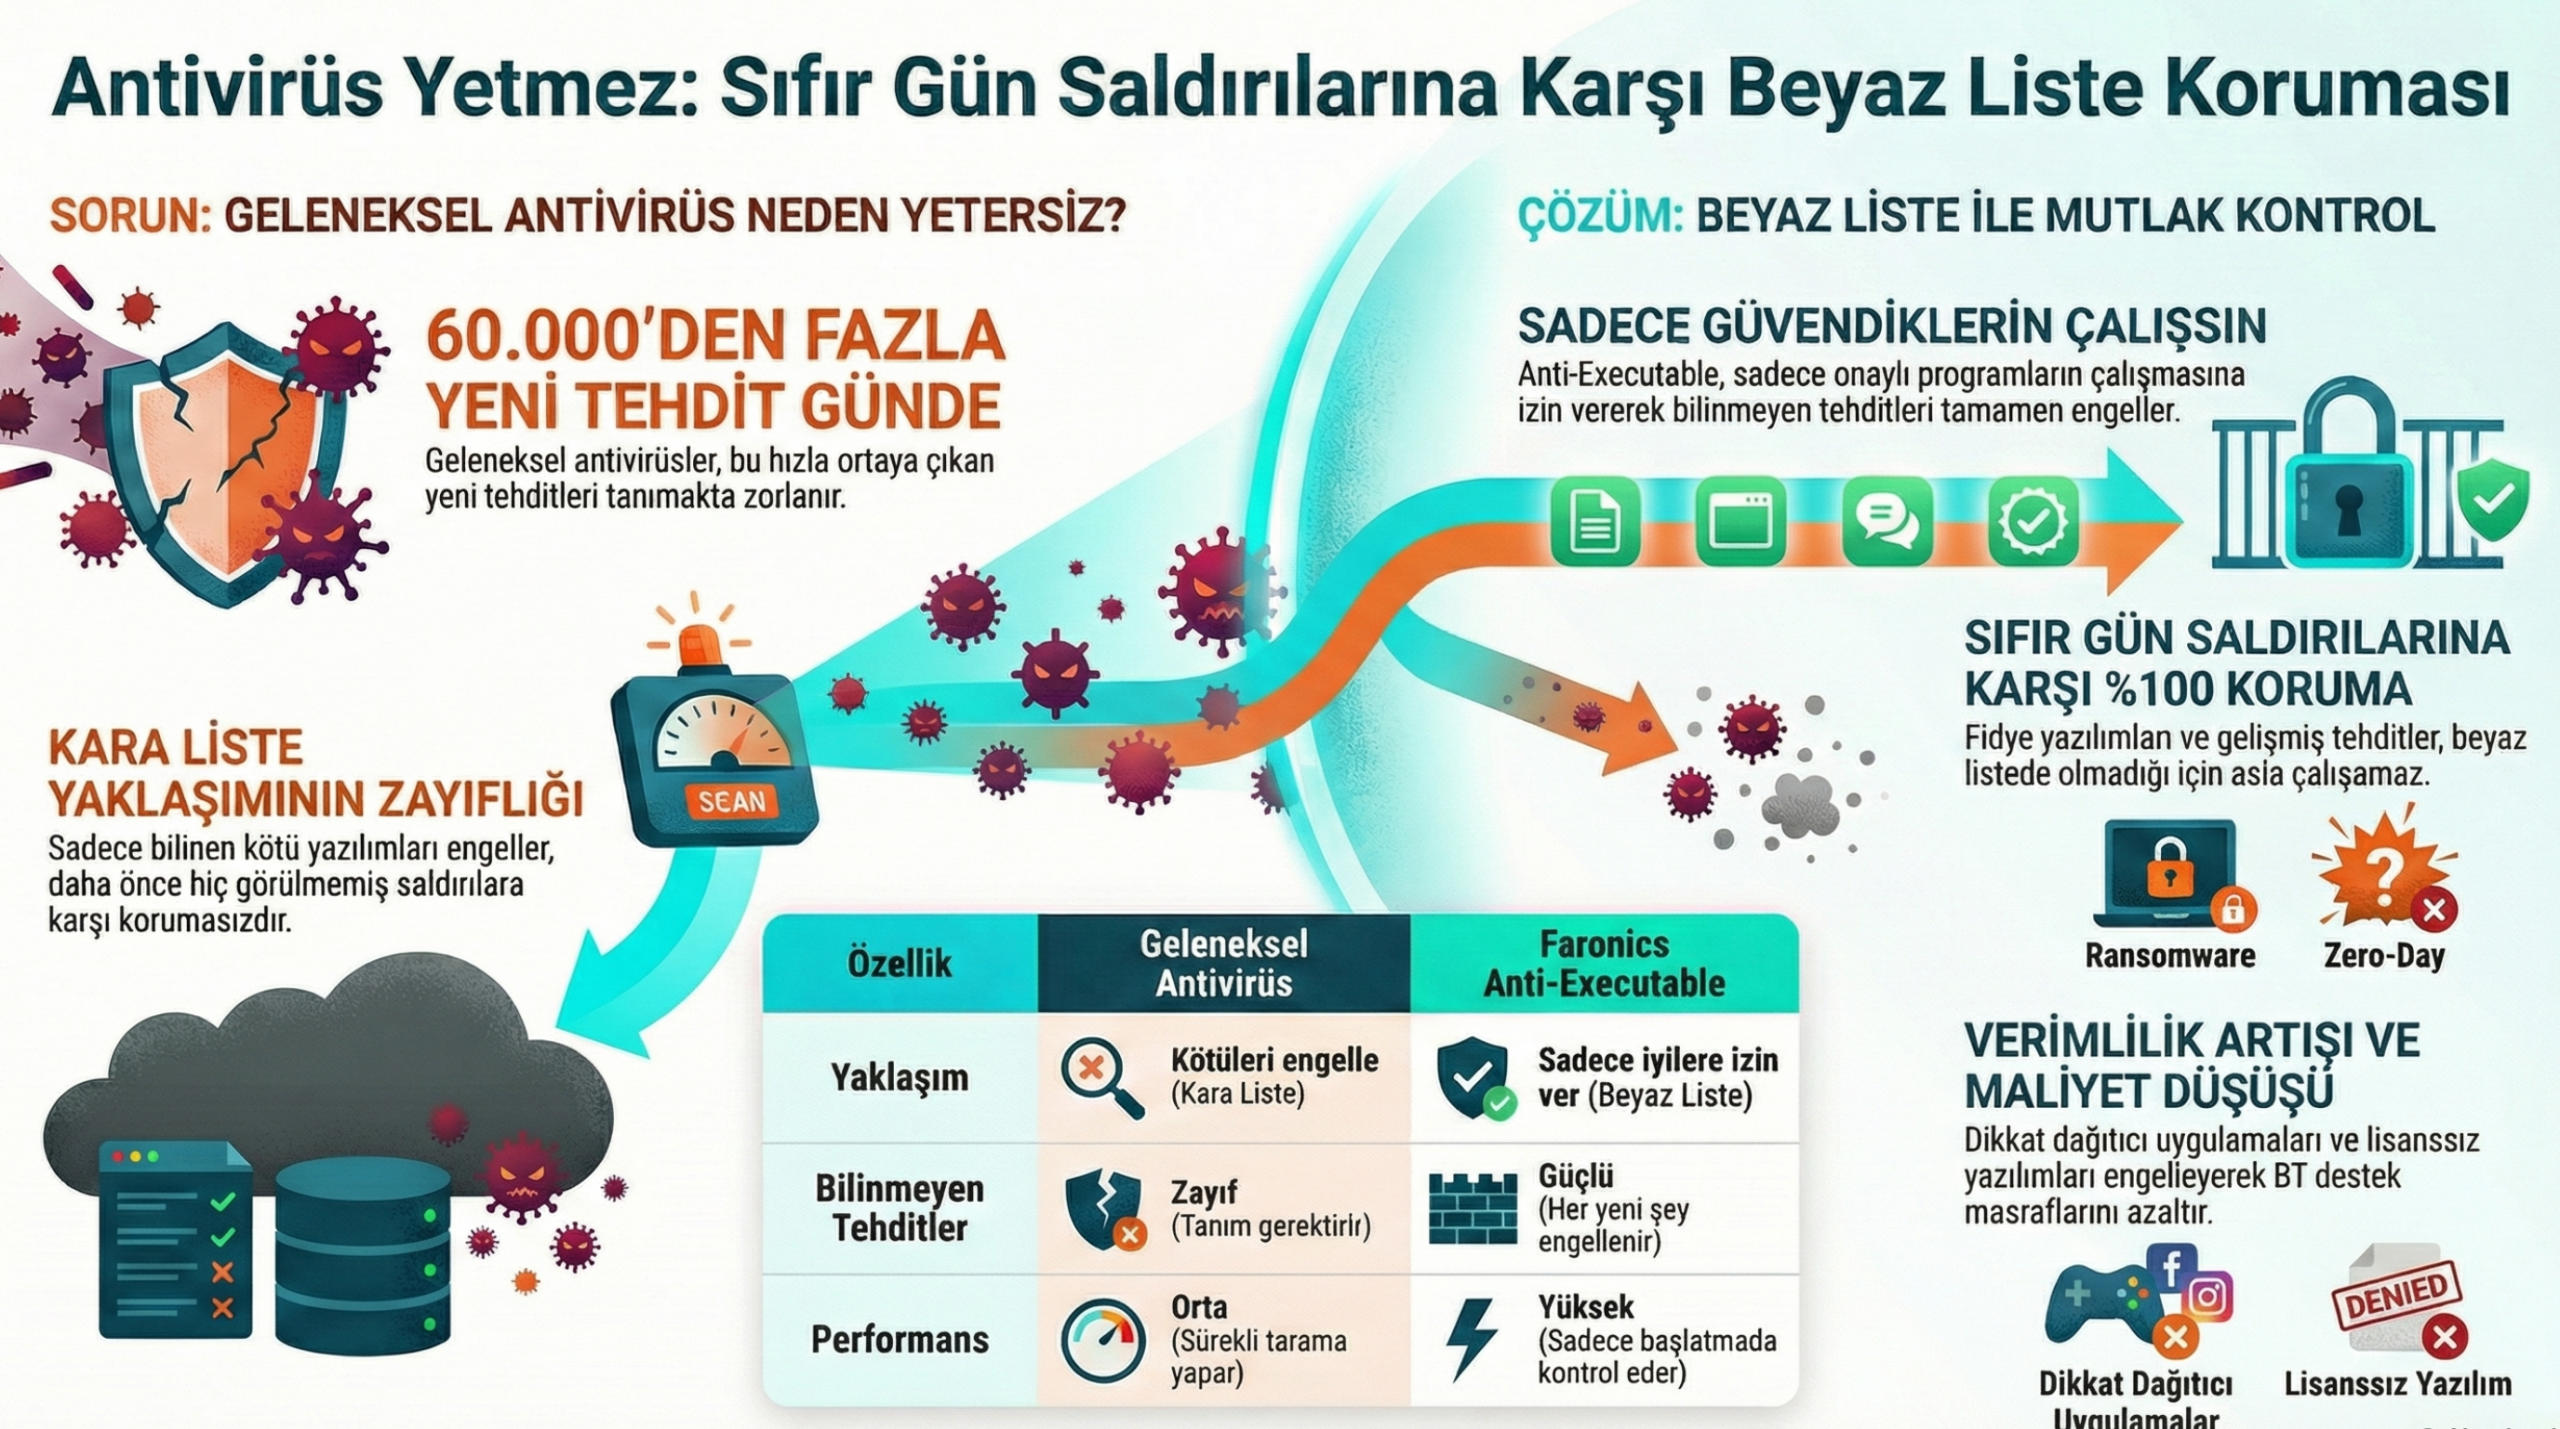
Her gün 60.000’den fazla yeni kötü amaçlı yazılım çeşidi ortaya çıkıyor. Antivirüs programınız virüs tanımlarını güncellese bile, daha önce hiç görülmemiş bir tehdit (zero-day attack) karşısında çaresiz kalabiliyor.

Peki ya “kara liste” mantığını tersine çevirip “beyaz liste” yaklaşımıyla sadece güvenli uygulamaların çalışmasına izin versek? İşte Faronics Anti-Executable tam da bunu yapıyor.
Anti-Executable Nedir? Uygulama Kontrolü Devrimi
Faronics Anti-Executable, bilgisayarınızda sadece onaylanmış programların çalışmasına izin veren gelişmiş bir güvenlik çözümüdür. Geleneksel antivirüs programları “kötü olanları engelle” mantığıyla çalışırken, Anti-Executable “sadece iyilerin çalışmasına izin ver” prensibini benimser.
Nasıl Çalışır?
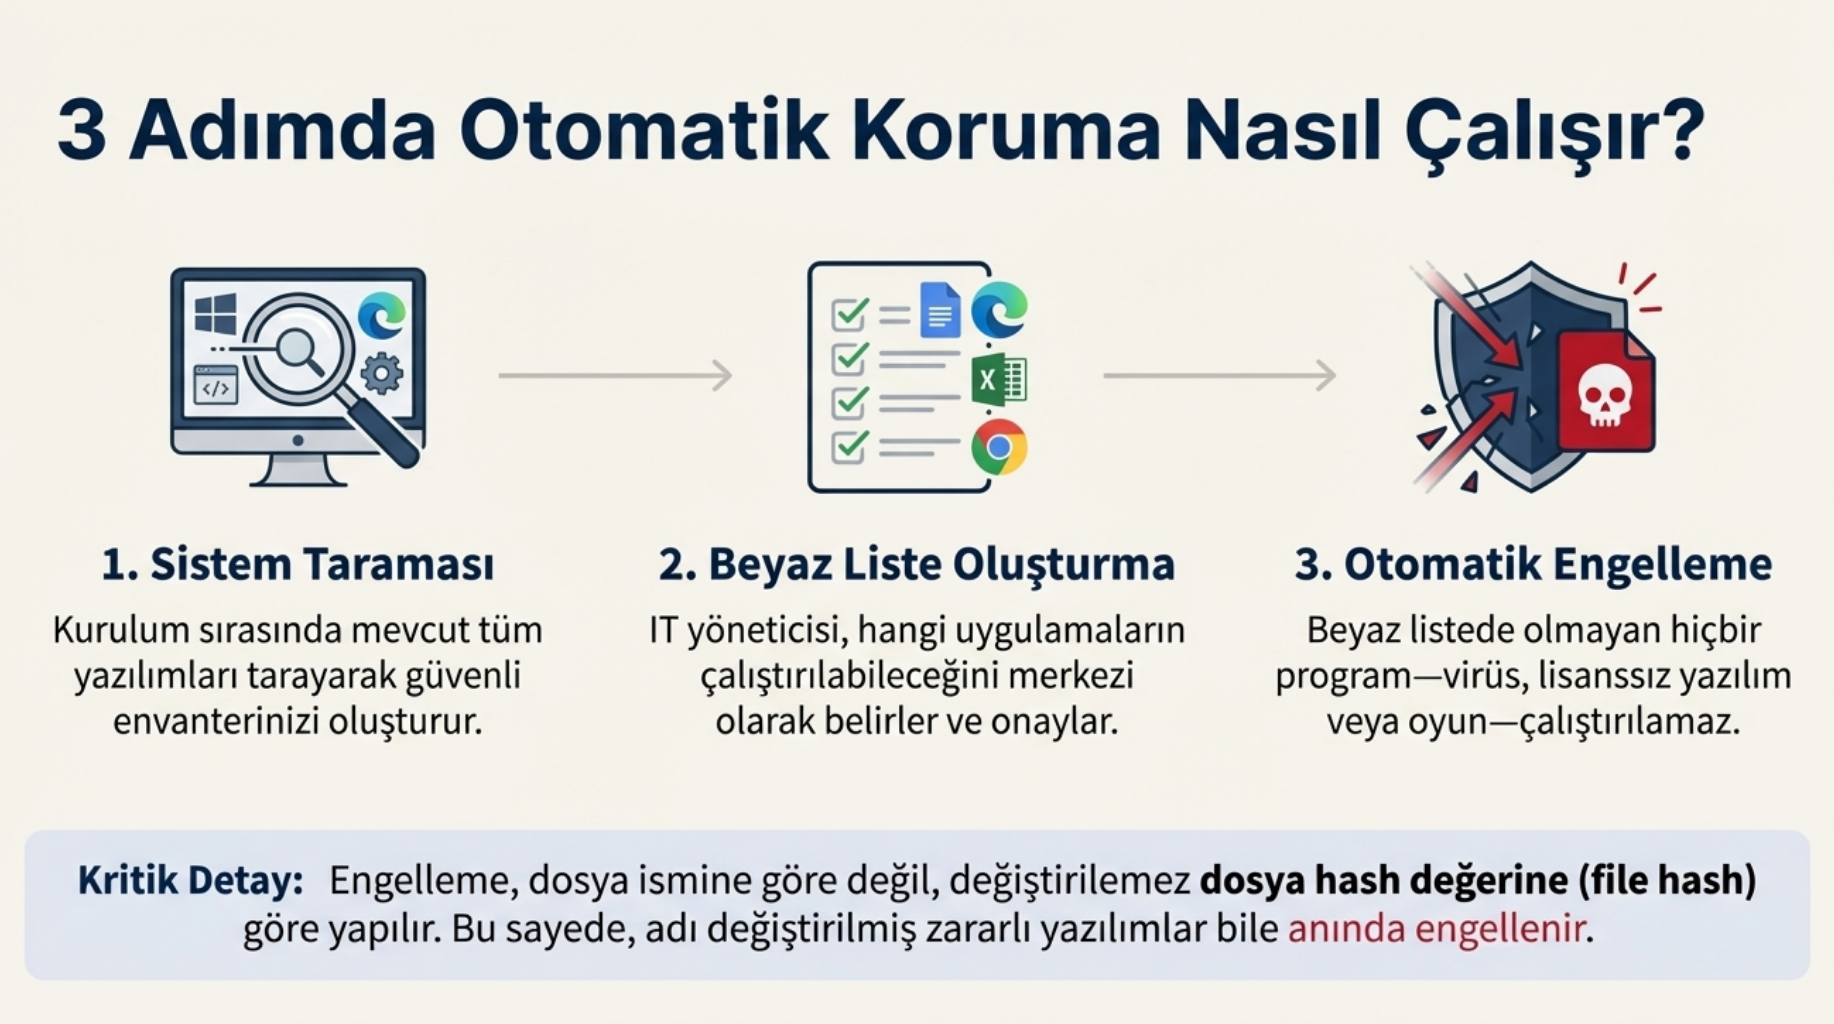
- Sistem Taraması: Anti-Executable kurulduğunda tüm bilgisayarı tarar ve mevcut yazılımların listesini oluşturur.
- Beyaz Liste Oluşturma: IT yöneticisi hangi programların güvenli olduğunu belirler ve bu listeye ekler.
- Otomatik Engelleme: Beyaz listede olmayan hiçbir program çalıştırılamaz. İster virüs olsun, ister oyun, ister bilmeden indirilen zararlı yazılım.
Önemli Not: Anti-Executable dosyaları isimlerine göre değil, dosya hash değerine göre engeller. Yani bir kötü amaçlı program adını değiştirse bile engellenmeye devam eder.
Kimler Anti-Executable Kullanmalı?
1. Kurumsal IT Departmanları
Çalışanların iş istasyonlarına yetkisiz program kurmasını engellemek isteyen şirketler.
2. Sağlık Kuruluşları
HIPAA gibi sıkı veri güvenliği standartlarına uymak zorunda olan hastaneler ve klinikler.
3. Finans Sektörü
Kritik finansal verilerin korunduğu bankaların ve finans kuruluşlarının iş istasyonları.
4. Savunma ve Kamu Kurumları
Gizli bilgi içeren sistemlerde sıfır tolerans güvenlik gerektiren kurumlar.
5. Eğitim Kurumları
Öğrencilerin ders sırasında oyun oynamasını, sohbet uygulamaları kullanmasını engellemek isteyen okullar.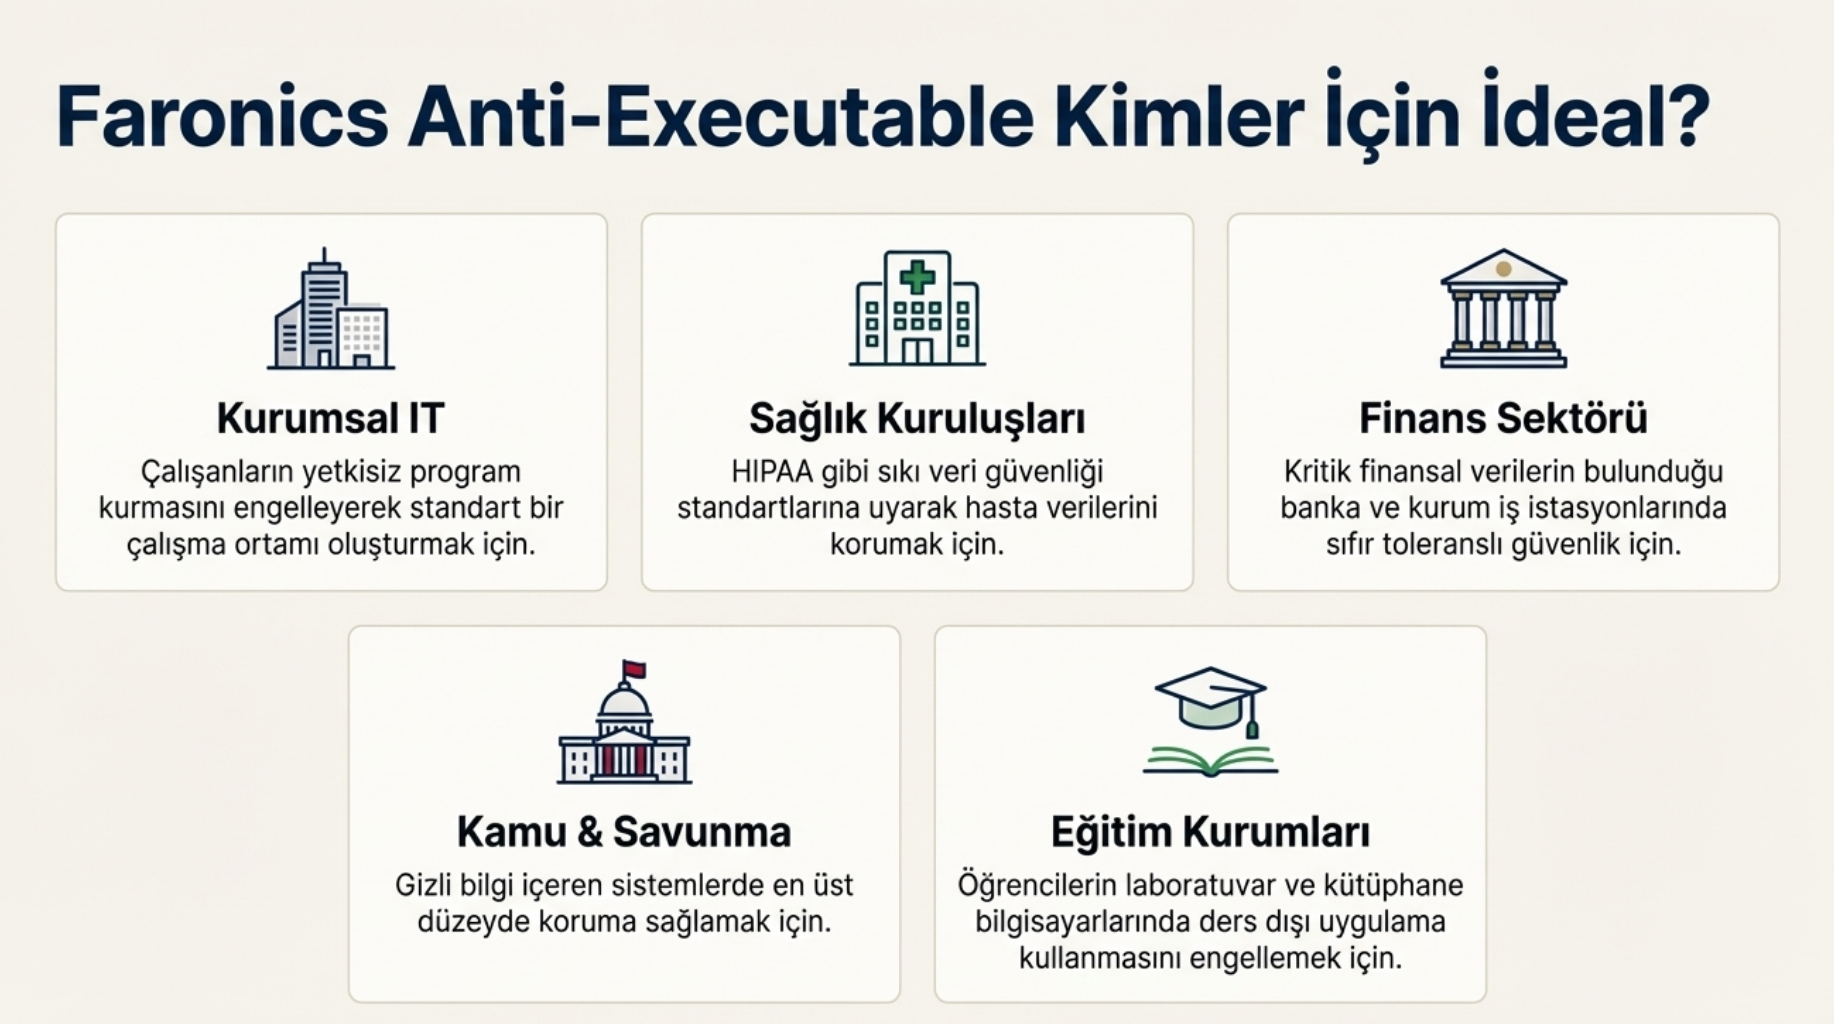
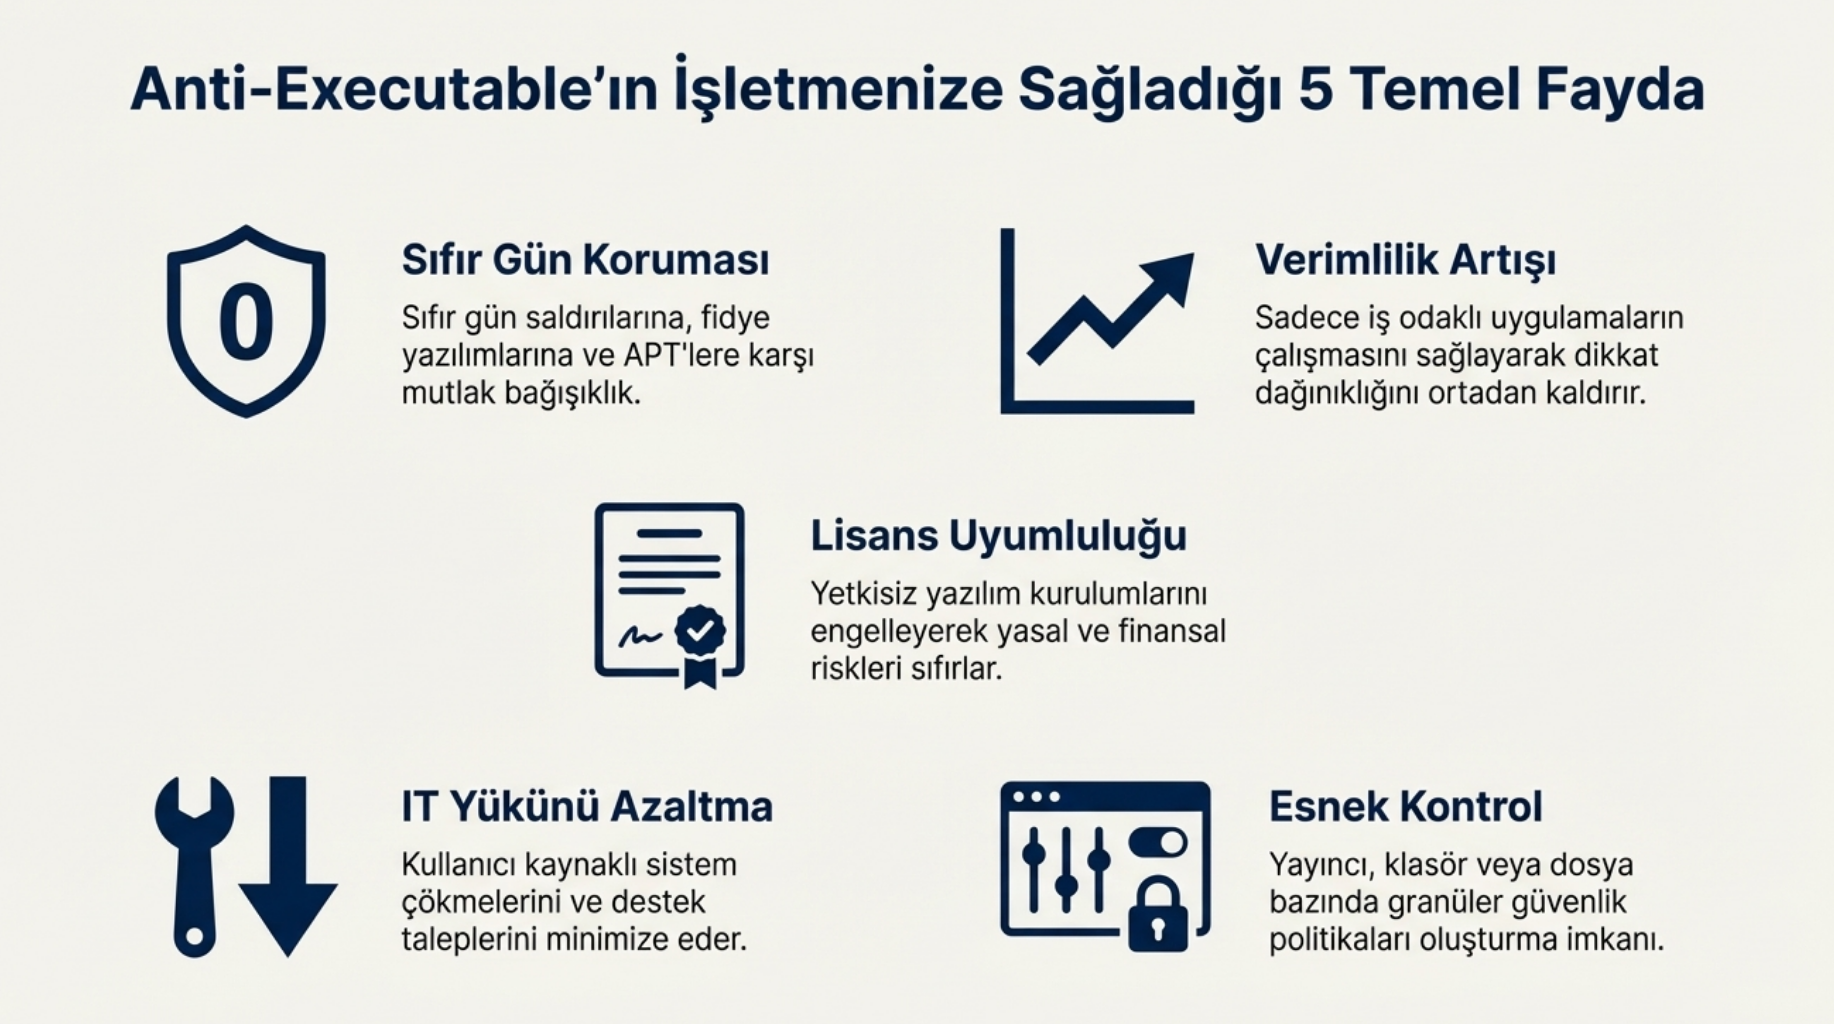
Anti-Executable’ın 5 Temel Faydası
1. Sıfır Gün Saldırılarına Karşı Mutlak Koruma
Geleneksel antivirüsler henüz tanımadıkları tehditlere karşı savunmasızdır. Anti-Executable ise hiçbir yeni programın çalışmasına izin vermez.
Fayda: Fidye yazılımı (ransomware), gelişmiş kalıcı tehditler (APT), ve polimorfik kötü amaçlı yazılımlar sisteminize zarar veremez.
2. Verimlilik Artışı: Sadece İş Odaklı Uygulamalar
Çalışanlar Facebook, oyunlar, anlık mesajlaşma programları gibi dikkat dağıtıcı uygulamaları çalıştıramaz.
Fayda: İş saatlerinde verimliliği artırır. Çalışanlar işlerine odaklanır, IT ekibi gereksiz destek talepleriyle uğraşmaz.
3. Yazılım Lisans Uyumluluğunu Garanti Eder
Yetkisiz yazılım kurulumlarını engeller, şirketinizi lisans ihlali davaları riskinden korur.
Fayda: Yazılım denetimlerinde hiçbir sorun yaşamazsınız. Tüm kurulu yazılımlar lisanslı ve onaylıdır.
4. IT Bakım Masraflarını Minimize Eder
Kullanıcıların bilmeden zararlı veya uyumsuz program kurması sistemi bozar. Anti-Executable bunu baştan engeller.
Fayda: Sistem çökmeleri, yazılım çatışmaları ve destek talepleri önemli ölçüde azalır.
5. Granüler Kontrol: Yayıncı, Dosya, Klasör Seviyesinde İzin Yönetimi
Sadece belirli geliştiricilerin yazılımlarına (örneğin Microsoft, Adobe) izin verebilir veya belirli klasörlerdeki dosyaların çalışmasını engelleyebilirsiniz.
Fayda: Esnek güvenlik politikaları oluşturursunuz. Örneğin “C:\Program Files” altındaki herşeye izin ver, ama “C:\Users\Downloads” altındakilere izin verme.
Anti-Executable Modları: İhtiyaca Göre Esneklik
Tam Koruma Modu
Beyaz listede olmayan hiçbir program çalıştırılamaz. Maksimum güvenlik.
Bakım Modu (Maintenance Mode)
IT yöneticisi yazılım güncellemesi veya yeni program kurulumu yapacağı zaman bu moda geçer. Kurulum sonrası yeni yazılım otomatik olarak beyaz listeye eklenir ve tekrar koruma moduna dönülür.
Zamanlanmış Bakım
Belirli saatlerde (örneğin gece 02:00-04:00 arası) otomatik olarak bakım moduna geçirilip Windows güncellemeleri yapılabilir.
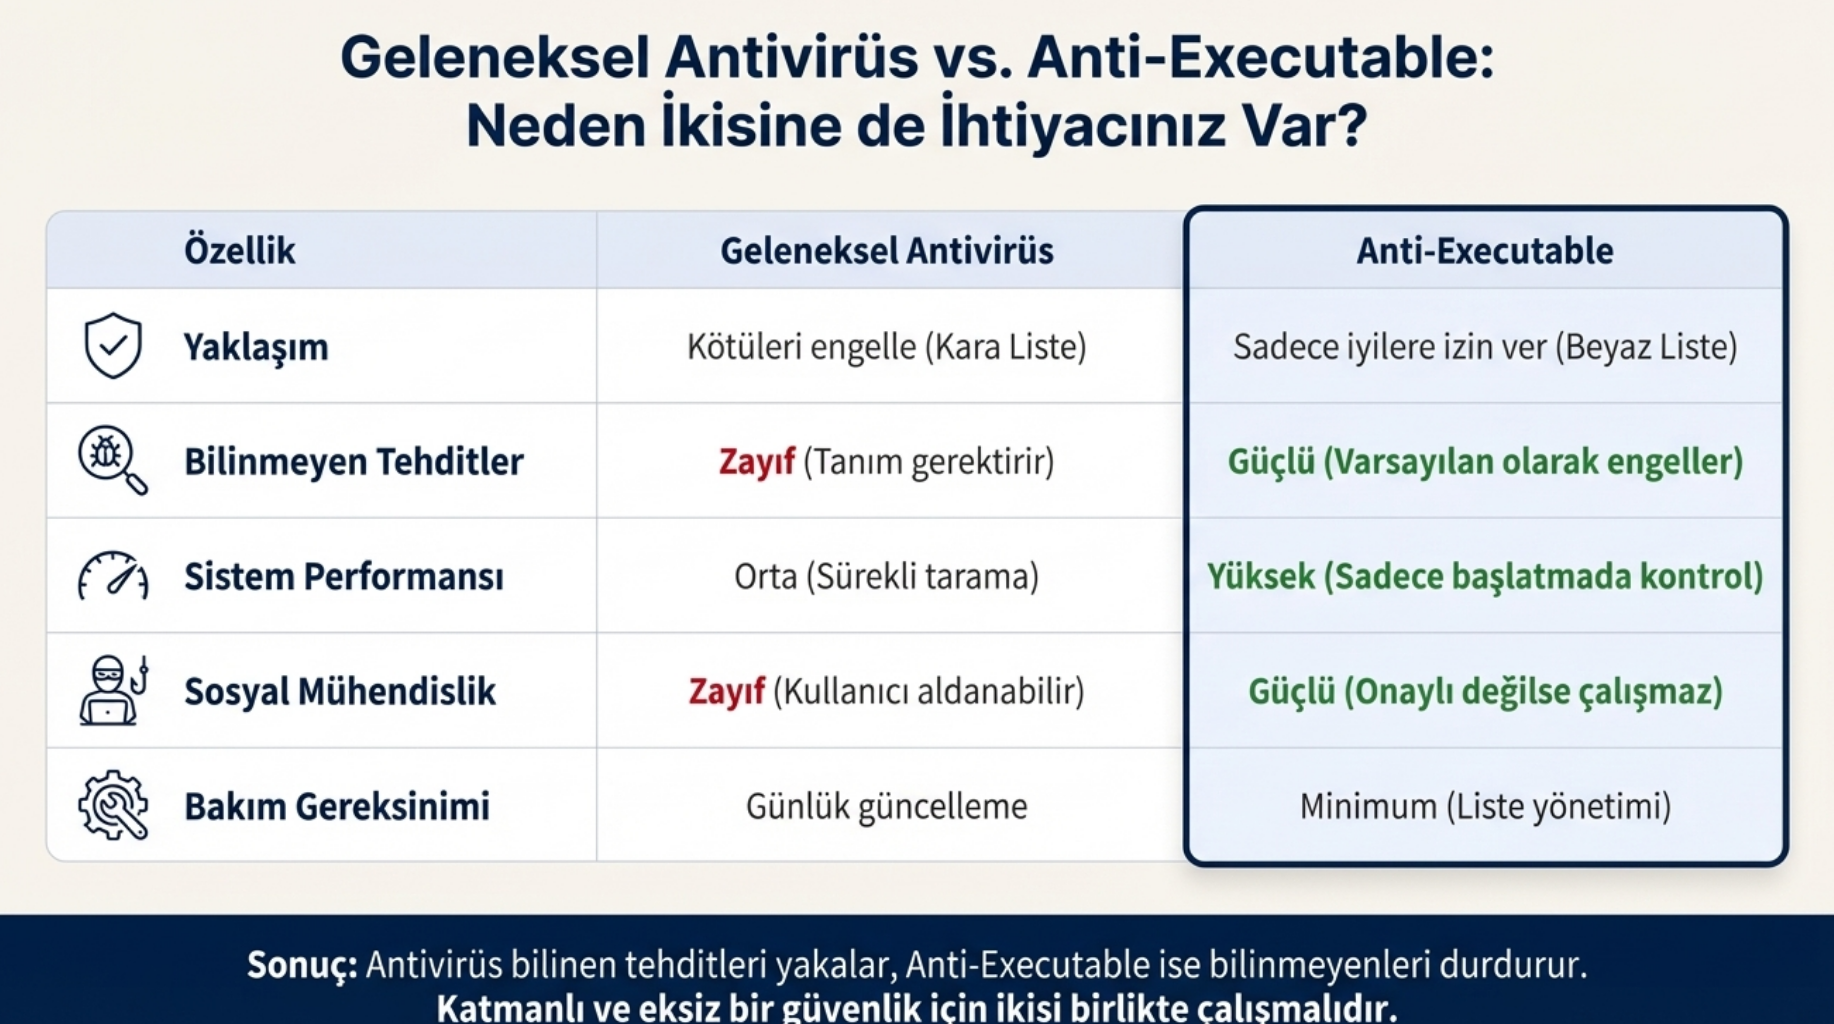
Geleneksel Antivirüs vs. Anti-Executable: Neden İkisi Birlikte Kullanılmalı?
| Özellik | Geleneksel Antivirüs | Anti-Executable |
|---|---|---|
| Yaklaşım | Kötüleri engelle (kara liste) | Sadece iyilere izin ver (beyaz liste) |
| Bilinmeyen Tehditler | Zayıf (tanım gerektirir) | Güçlü (her yeni şey engellenir) |
| Sistem Performansı | Orta (sürekli tarama) | Yüksek (sadece başlatmada kontrol) |
| Sosyal Mühendislik | Zayıf (kullanıcı tıklarsa çalışır) | Güçlü (beyaz listede değilse çalışmaz) |
| Bakım Gereksinimi | Günlük tanım güncellemeleri | Minimum (sadece beyaz liste yönetimi) |
Sonuç: Antivirüs bilinen tehditleri yakalar, Anti-Executable bilinmeyenleri engeller. Katmanlı güvenlik için ikisi birlikte kullanılmalıdır.
Anti-Executable Versiyonları
Anti-Executable Standard
- Tek bir bilgisayar için yerel yönetim
- Küçük ofisler ve bireysel kullanıcılar için ideal
- Basit arayüz, hızlı kurulum
Anti-Executable Enterprise
- Merkezi yönetim konsolu (Faronics Core)
- Binlerce bilgisayarı ağ üzerinden yönetme
- Active Directory entegrasyonu
- Bölüm bazlı farklı politikalar oluşturma
- Detaylı raporlama ve uyarı sistemi

Deep Freeze ile Entegrasyon: Mükemmel Güvenlik İkilisi
Anti-Executable ve Deep Freeze bir arada kullanıldığında çift katmanlı koruma sağlar:
- Anti-Executable: Zararlı yazılımların çalışmasını engeller
- Deep Freeze: Eğer bir şekilde zararlı yazılım çalışırsa, yeniden başlatma ile sistemden tamamen temizler
Avantaj: Hem proaktif koruma (Anti-Executable) hem de reaktif kurtarma (Deep Freeze) sağlarsınız.

Gerçek Dünya Kullanım Senaryoları
Senaryo 1: E-posta Phishing Saldırısı
Bir çalışan sahte bir e-postadaki “Fatura.exe” dosyasını açar. Antivirüs henüz bu tehdidi tanımıyor.
Anti-Executable Sonucu: Program beyaz listede olmadığı için çalışmaz. Sistem güvende kalır.
Senaryo 2: USB ile Zararlı Yazılım
Bir çalışan USB belleğini takıyor. USB’de otomatik çalışan bir solucan (worm) var.
Anti-Executable Sonucu: USB’deki hiçbir yeni program çalıştırılamaz. Solucan yayılamaz.
Senaryo 3: Verimsiz Çalışan
Bir çalışan iş saatinde oyun oynamak için Steam’i kurmaya çalışıyor.
Anti-Executable Sonucu: Steam beyaz listede olmadığı için kurulum engellenir. İşveren verimliliği korur.

Sıkça Sorulan Sorular
S: Yeni bir program kurmak için her seferinde IT’ye mi başvurmak gerekir?
C: Hayır. Bakım modunu zamanlanmış olarak ayarlayabilir veya uzaktan IT yöneticisi beyaz listeye ekleme yapabilir.
S: Windows güncellemeleri nasıl çalışır?
C: Windows Update varsayılan olarak beyaz listede olduğundan güncellemeler sorunsuz çalışır.
S: Performansa etkisi var mı?
C: Minimal. Anti-Executable sadece program başlatıldığında kontrol yapar, sürekli arka planda çalışmaz.
S: Deep Freeze ile uyumlu mu?
C: Evet! Deep Freeze ile kusursuz entegrasyon sağlar. Her iki ürün birbirini tamamlar.
Sonuç: Güvenliğinizi Bir Üst Seviyeye Taşıyın
Antivirüsünüz bilinen tehditleri yakalarken, Anti-Executable bilinmeyenleri engelleyerek sistemlerinizi tam koruma altına alır.
🔹 Sıfır gün saldırılarına karşı bağışıklık
🔹 Verimsizliği yaratan dikkat dağıtıcıları engelleyin
🔹 Yazılım lisans uyumluluğunu garanti edin
🔹 IT destek taleplerini %40 azaltın
Avrosis Güvencesiyle Anti-Executable
✅ Türkiye’deki Yetkili Distribütör
Orijinal lisanslar, güncel sürümler ve yerel destek garantisi.
✅ Ücretsiz Kurulum Desteği
İlk kurulum ve beyaz liste oluşturma konusunda teknik ekibimizden destek alın.
✅ Özelleştirilmiş Güvenlik Politikaları
İşletmenizin ihtiyaçlarına özel beyaz liste ve politika tasarımı hizmeti.
✅ Kurumsal Fiyatlandırma
Eğitim, kamu ve büyük ölçekli kurumsal alımlar için özel indirimler.
Avrosis Bilgi Teknolojileri – Güvenliğinizi katmanlı koruma ile güçlendirin
Anti-Executable ile bilinmeyen tehditlere “dur” deyin!
Bir yanıt yazın